A. Buendía | Vigo Al Minuto
No hizo falta entrar en la empresa ni acceder físicamente a ninguna de sus oficinas. Bastaron varios correos electrónicos y algunos datos reales de una trabajadora para conseguir que su nómina terminara en una cuenta bancaria que no era la suya. La Guardia Civil ha esclarecido una estafa de 3.000 euros cometida mediante la modalidad conocida como Business Email Compromise (BEC), basada en la suplantación de empleados o responsables de empresas para ordenar operaciones económicas.
El fraude comenzó cuando el departamento de Recursos Humanos recibió varios mensajes aparentemente enviados por una trabajadora de la empresa. En ellos solicitaba modificar la cuenta bancaria en la que debía recibir su nómina.
La petición no pasó inadvertida. Antes de efectuar el cambio, la empresa pidió incluso un certificado de titularidad de la nueva cuenta para comprobar que los datos bancarios coincidían con los facilitados. Sin embargo, los mensajes incluían información real de la empleada y resultaron suficientemente convincentes como para superar las comprobaciones realizadas.
La empresa modificó finalmente la cuenta asociada al pago y abonó en ella una nómina de 3.000 euros.
El engaño quedó al descubierto cuando la compañía contactó con la trabajadora. Ella aseguró que nunca había solicitado el cambio de cuenta ni había enviado los correos. Fue entonces cuando la empresa comprobó que había sido víctima de una estafa.
El dinero dejó un rastro
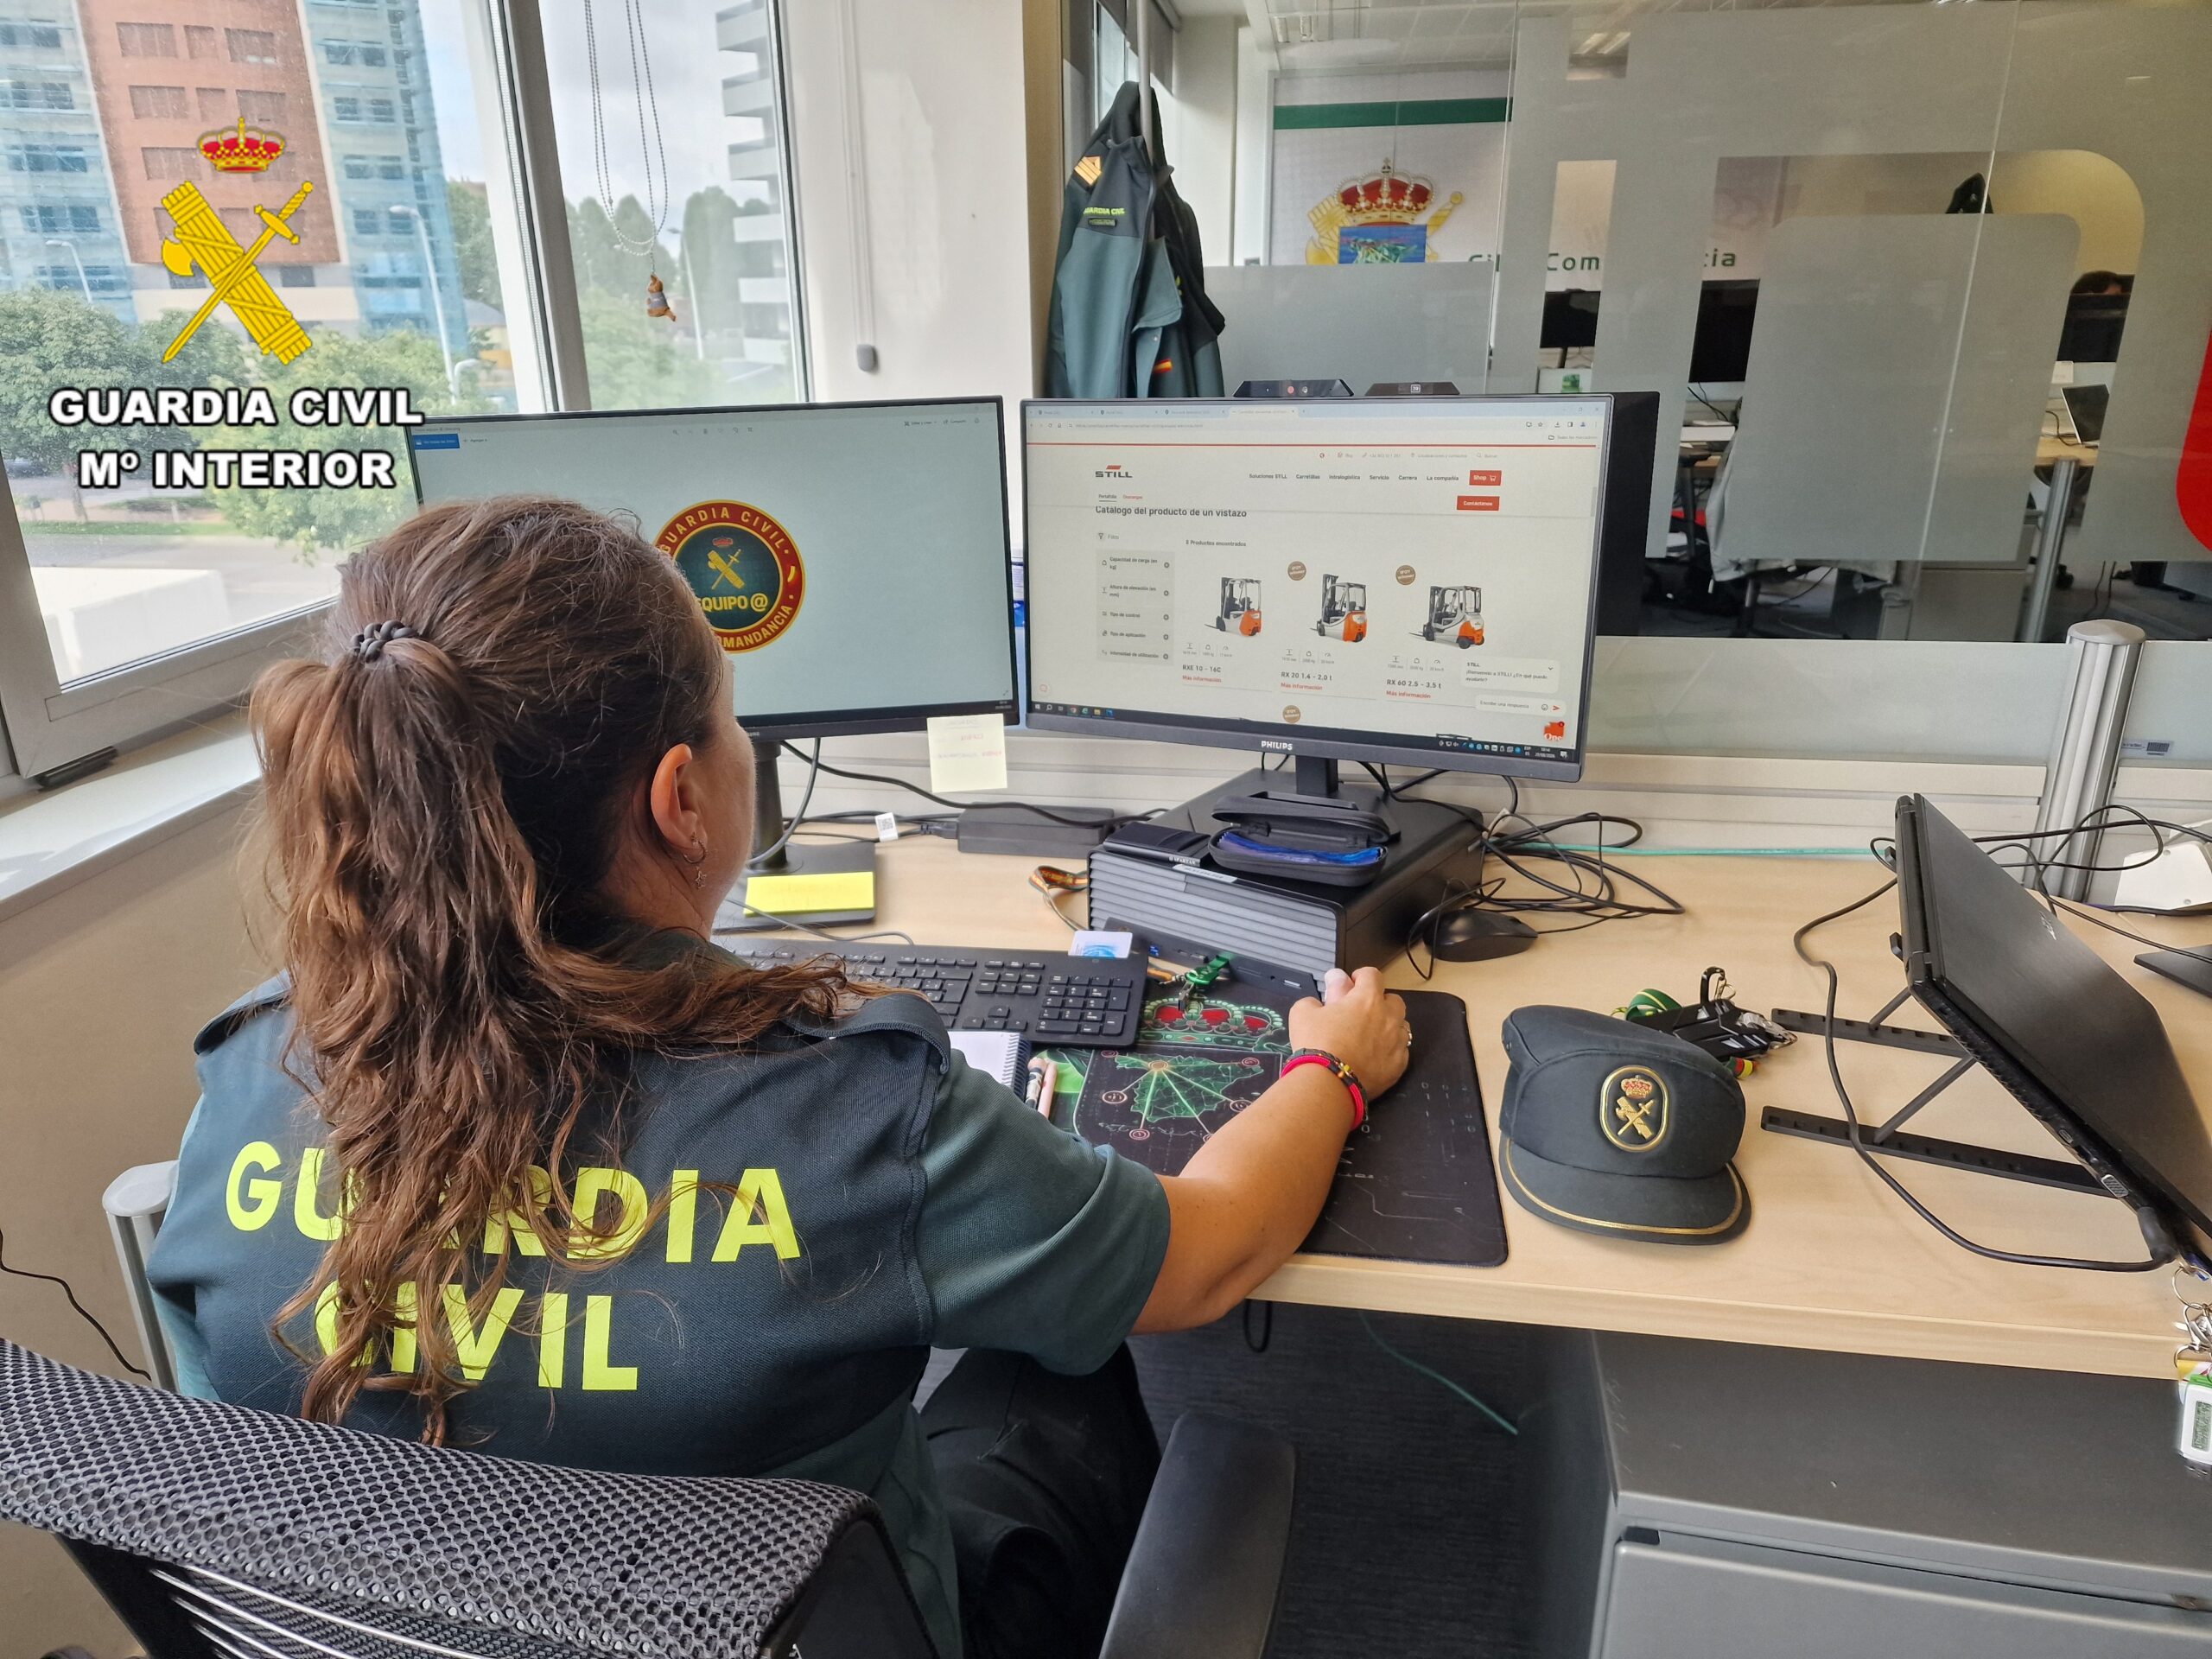
La denuncia llegó a la Guardia Civil a través de su Sede Electrónica y fue recibida por la Oficina Nacional de Recepción Electrónica de Denuncias (ON-RED). A partir de ahí, el Equipo @ de la CiberComandancia inició la investigación y solicitó de inmediato el bloqueo de los fondos.
El análisis de los correos y de la operación bancaria permitió reconstruir el recorrido del dinero e identificar al titular de la cuenta en la que se había ingresado. Los investigadores establecieron además su vinculación con la recepción y posterior disposición de los fondos.
Las pesquisas, realizadas por el Equipo @ de la CiberComandancia con la colaboración del Equipo @ de Pontevedra, permitieron identificar al presunto responsable. Las diligencias se remitieron a la autoridad judicial competente de Vigo.
El caso muestra una de las fórmulas utilizadas en las estafas BEC: los delincuentes no necesitan necesariamente hacerse con el control de toda la infraestructura informática de una empresa. En ocasiones, utilizan información previamente obtenida sobre trabajadores, proveedores o responsables para construir comunicaciones que parezcan legítimas y conseguir que una persona autorizada realice finalmente la transferencia.
El perjuicio para las empresas puede ir más allá del dinero desviado. Cuando el fraude afecta al pago de una factura o una nómina, la compañía puede perder los fondos enviados a la cuenta fraudulenta y, al mismo tiempo, mantener la obligación de realizar el pago legítimo correspondiente.
OtRaS NoTiCiaS
- El Gobierno subirá el salario mínimo un 5,3% en 2027, hasta los 1.286 euros al mes
- Se vas a Calvos de Randín leva unha chaqueta: 9 graos baixo cero que apuntan á baixada de temperaturas en toda Galicia
- Caballero anuncia, de nuevo, asfaltados en 210 calles, tras las constantes quejas por el estado del firme en la ciudad
- ‘Poñede a Rueda na lista de espera’, gritan miles de manifestantes por las calles de Vigo
- ¿Seguirán las tiendas en la Alameda? La acampada de la vivienda de Vigo decide su futuro el sábado (Vídeo)